AI编程实战:让 AI 修 Bug,从报错到修复

作者:机构师日期:2026/8/21

文章目录

  • AI编程实战:让 AI 修 Bug,从报错到修复
    • 写在前面
    • 一、贴报错的正确姿势
    • 二、三个真实案例
    • 三、多轮定位技巧
    • 四、修完要回归
    • 小结与下篇预告
    • 小作业

AI编程实战:让 AI 修 Bug,从报错到修复

写在前面

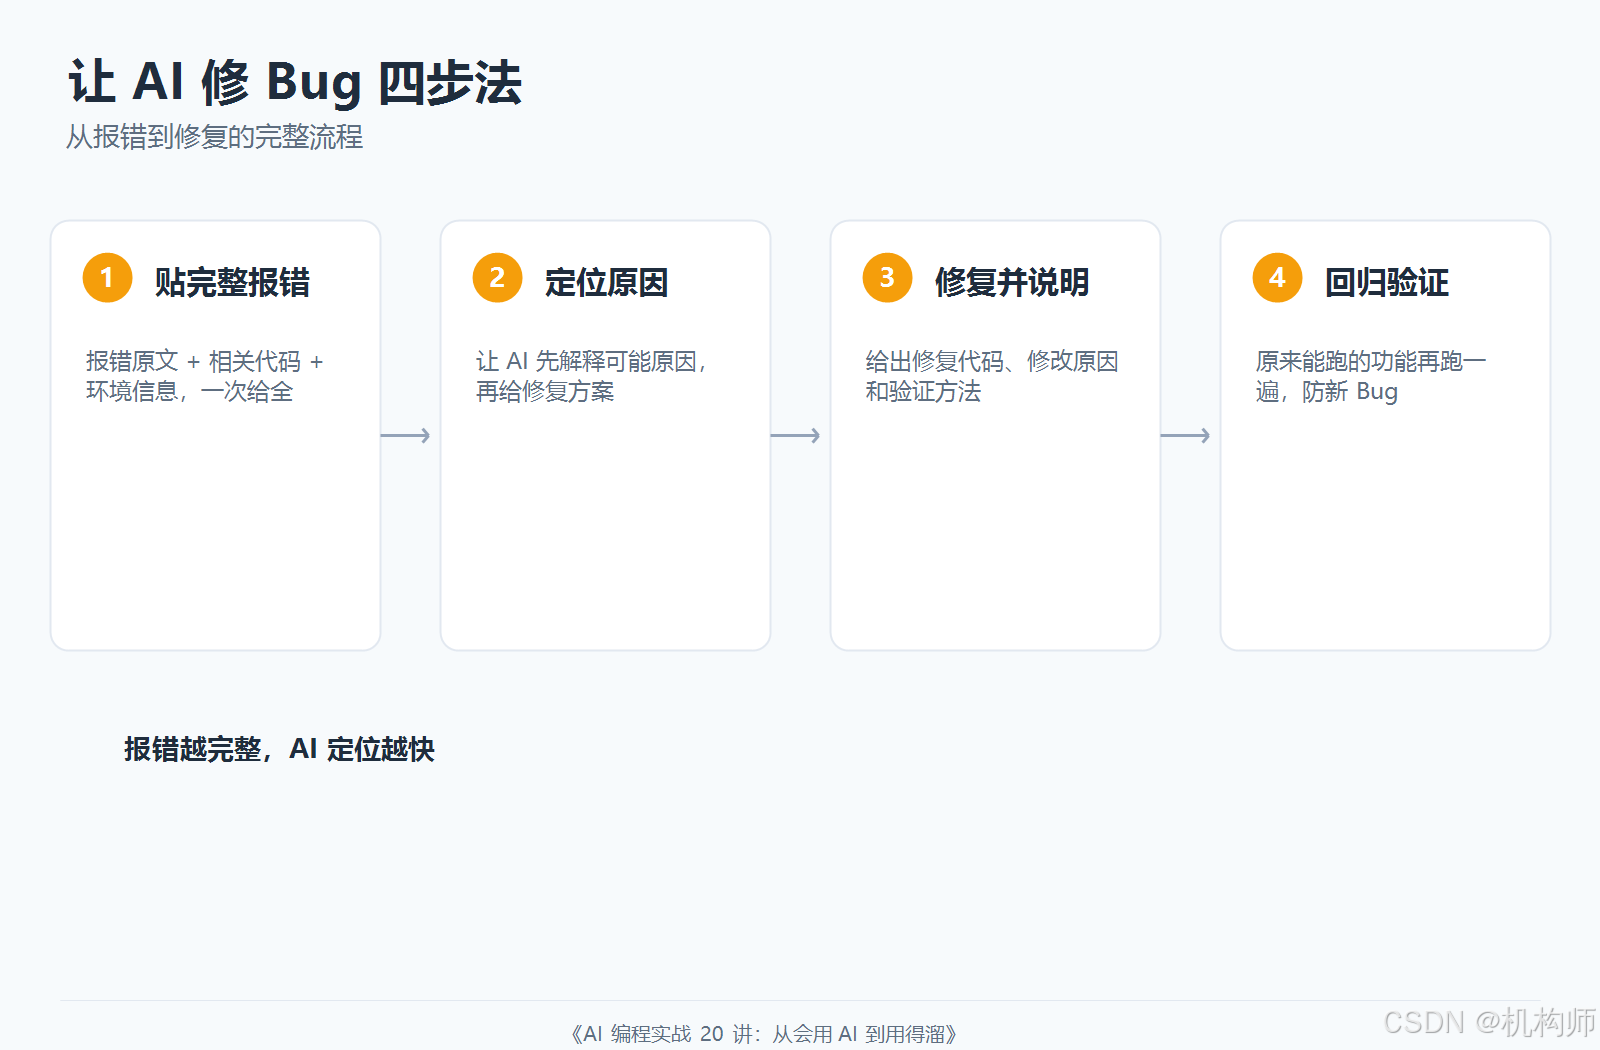
Debug 是 AI 最擅长、也最常用的场景之一,但很多人习惯只贴一半报错,效果大打折扣。这篇讲怎么让 AI 高效修 Bug。

一、贴报错的正确姿势

把三样东西一次给全:完整报错 + 相关代码 + 环境信息

1运行报错,请帮我定位并修复。
2- 报错:(粘贴完整 traceback)
3- 代码:(粘贴相关函数)
4- 环境:Python 3.11 / Windows / pandas 2.x
5- 要求:先解释原因,再给修复代码,最后告诉我怎么验证
6

二、三个真实案例

错误类型常见原因AI 修复思路
KeyError字典缺键,数据源格式变化先确认键名再取值,或改用 .get()
依赖版本不匹配API 在新版本改名/移除锁定版本,或改用新 API
中文乱码/编码错误GBK 与 UTF-8 混用读写文件时显式指定 encoding

三、多轮定位技巧

如果一次没修好,别重复问"还是不行"。试试这些指令:

1先假设最可能的原因,逐个排查,每步打印关键变量,把排查过程告诉我
2

让 AI 把"思考过程"和"验证步骤"显式化,比自己瞎猜高效得多。

四、修完要回归

修好当前 Bug 后,把原来能跑的功能再跑一遍。AI 修 Bug 时引入新 Bug 很常见,回归测试是最后一道闸。

提示:给 AI 的报错越完整,它定位越快。截图不如文字,转述不如原文。

小结与下篇预告

这篇学会了 Debug 的正确姿势:完整报错、多轮定位、修后回归。下一篇《AI编程实战:让 AI 写测试,一次到位》,让测试成为你的安全网。

小作业

故意写一段会报错的代码(比如访问不存在的字典键),用本文模板让 AI 修复,并把修复前后的代码和解释记下来。


AI编程实战:让 AI 修 Bug,从报错到修复》 是转载文章,点击查看原文


相关推荐


GitHub #1 拆解|它说自己在进化,但 worker 跑的是你本机权限,不是沙箱
苏灿烤鱼2026/8/8

GitHub #1 拆解|它说自己在进化,但 worker 跑的是你本机权限,不是沙箱 让可复用经验留下,让错误改动能回滚。 ⚡️ 30 秒速读:PrimeIntellect-ai/prime-agent 新上榜即登顶 GitHub Trending #1,今日新增 2,271 星。它用 RLM 把上下文当变量,用可执行 Skill 和 Continual Harness 保存可 refine 的经验。亮点:技能可被 IPython 直接调用,会话可后台续跑;风险:官方明确不是安全沙箱,v


Android 面试系列:Retrofit 的 suspend 是如何实现的?
潜龙勿用之化骨龙2026/7/30

今天这个是送分题,但是仍然有很多人不清楚,今天就聊聊这个 比如: interface UserApi { @GET("user") suspend fun getUser(): User } 调用: val user = api.getUser() 这里 Retrofit 并不是同步等待网络结果。 它只是把原来的异步流程转换成了 Kotlin 协程可以理解的挂起恢复流程。所以你不要再withContext 一下。 Retrofit 是怎么知道这是 suspend 方法?


为什么学习 Go?Go 能做什么?
程序员爱钓鱼2026/7/22

Go 编程实战系列(一) 近年来,无论是云计算、容器技术、微服务,还是人工智能基础设施,Go(又称 Golang)几乎都占据着重要位置。从 Docker、Kubernetes 到 Prometheus、Etcd,再到大量互联网公司的后端服务,Go 已经成为现代服务端开发的重要语言之一。 对于刚开始学习编程的人来说,可能会有这样几个问题: Go 为什么越来越流行? Go 和 Java、Python、Rust、C++ 有什么区别? 学 Go 能做哪些项目? 学完 Go 能找到什么工


Cursor安全插件链:代码审计新范式
lideiguo2026/7/13

一、 引言:当AI代码助手成为安全审计的“双刃剑” 核心问题:随着 Cursor、GitHub Copilot 等 AI 代码助手的普及,开发效率大幅提升,但同时也引入了新的安全风险——AI 生成的代码可能存在漏洞,而开发者可能因过度信任而疏于审计。 新范式诞生:“安全插件链”应运而生,它通过将静态代码分析、依赖检查、漏洞扫描等安全工具与 Cursor 等 IDE 深度集成,在代码生成、修改、提交等关键环节自动介入,形成“开发即审计”的闭环。 本文目标:探讨 Cursor 安全插件链的核心


基于MATLAB图像处理的饮料瓶识别与价格显示系统设计与实现
7zcode2026/7/5

摘要:随着图像处理技术在商品识别、智能零售和自动检测领域的广泛应用,传统依靠人工判断饮料种类和价格的方式存在效率低、主观性强、信息统计不便等问题。针对饮料瓶图像识别与价格自动显示需求,本文设计并实现了一套基于MATLAB图像处理的饮料瓶识别与价格显示系统。 项目概览 项目简介 本文设计并实现了一种基于MATLAB的饮料瓶智能识别与价格统计系统。该系统采用计算机视觉技术,结合HSV颜色空间阈值分割和形状特征分析两种识别方法,实现对常见饮料瓶的自动识别与分类。系统首先通过图像预处理获取饮料


spring-ai-starter-mcp-server-webmvc的包冲突
山塘小鱼儿2026/6/27

搭建spring-ai的mcp服务,引用官网的包 <?xml version="1.0" encoding="UTF-8"?> <project xmlns="http://maven.apache.org/POM/4.0.0" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:schemaLocation="http://maven.apache.org/POM/4.0.0 http://m


斥资500元/上亿Token,深度横评4个顶尖模型的真实排名~
AI袋鼠帝2026/6/18

大家好,我是袋鼠帝。 6月,感觉又是模型爆发的月份。 前有MiniMax-M3,然后是Claude Fable 5,到Kimi 2.7-code、GLM-5.2,麻了。 我现在都不想看模型的各种榜单、跑分了,感觉有很多刷榜的嫌疑。 而且,每次我测新模型,都有很多朋友在评论区比较其他模型。 毛选说的好,没有调查就没有发言权,实践是检验真理的唯一标准! 这次就来给大家做个顶级模型横测吧 看了下,kimi最新模型主要是编程能力强,这次我想测多个维度。GLM-5.2的Coding Plan暂时没抢到。。


警惕供应链陷阱:从 Red Hat npm 恶意包事件看依赖安全防护
在水一缸2026/6/10

警惕供应链陷阱:从 Red Hat npm 恶意包事件看依赖安全防护 在现代软件开发的宏大叙事中,开源供应链安全已经成为最惊心动魄的章节之一。近期,安全社区爆出的一起针对 Red Hat Cloud Services 的恶意 npm 包事件,再次为我们敲响了警钟。这不仅仅是一次简单的安全通报,它揭示了当前软件供应链攻击手段的隐蔽性与危害性正在不断升级。 对于中级开发者而言,理解这类攻击的底层逻辑、掌握识别恶意包的技巧以及建立系统性的防御思维,已成为职场进阶的必修课。本文将深入剖析这一事件的攻击原


【最新Codex教程】 | 安装、入门和快速使用,适合新手
呆呆敲代码的小Y2026/6/3

前言 🕹️【最新Codex教程】 | 安装、入门和快速使用,适合新手🧐一、 Codex 简介🚀二、安装方法2.1 安装Codex CLI2.2 安装Codex桌面端(推荐) 🎈三、Codex CLI🧑‍💻四、Codex 桌面端4.1 设置页面(语言、宠物、个性化等)4.2 布局区域4.3 工作区管理4.4 添加插件和技能(重要)4.5 配置模型,计划模式和追求目标4.6 权限管理 ✈️五、 账户与订阅💕六、使用技巧6.1 Codex中一直Reconnectin


Agent系列(七):知识库集成——Agent 调用 RAG 的正确姿势
冬奇Lab2026/5/28

RAG 遇上 Agent,不只是"给 LLM 接个搜索框" 很多人第一次接触 RAG,都是这个用法:用户问一个问题 → 检索知识库 → 把结果塞进 Prompt → LLM 生成回答。 这个模式叫 Pipeline RAG。它有效,但有个根本问题——它不思考。 Pipeline RAG 对每一个问题都执行检索,不管这个问题是问"WonderBot 订阅多少钱"(确实需要查知识库),还是问"Python 列表怎么求平均值"(LLM 自己就知道)。它像一个只会一招的工人:不管手头的活是什么,都先去仓

首页编辑器站点地图

本站内容在 CC BY-SA 4.0 协议下发布

Copyright © 2026 聚合阅读